Faille de sécurité critique CVE-2026-18963 dans UKA Solutions 25.1.0 à 26.1.1
UKA Solutions utilise le composant Keycloak pour l’authentification. Keycloak est affecté par la vulnérabilité « CVE-2026-18963 Unauthenticated account takeover via reset-credentials flow bypass » dans les versions 26.0.0 à 26.7.1.
Cette vulnérabilité permet à une personne malveillante de manipuler le processus de réinitialisation des mots de passe. Si elle connaît l’identifiant ou l’adresse e-mail d’un compte, elle peut en réinitialiser le mot de passe puis prendre le contrôle du compte.
Les versions suivantes d’UKA sont concernées : 25.1.0, 25.2.0, 25.2.1, 26.1.0 et 26.1.1.
Comme contre-mesure immédiate, il est recommandé de désactiver la fonction « Mot de passe oublié » dans UKA Solutions. Cette mesure permet de continuer à utiliser UKA Solutions en toute sécurité.
Procédure recommandée pour atténuer cette vulnérabilité
Étape 1: Connectez-vous à UKA Web avec un·e utilisateur·trice disposant du droit « Admin maintenance système ».
Étape 2: Ouvrez la « Console admin »
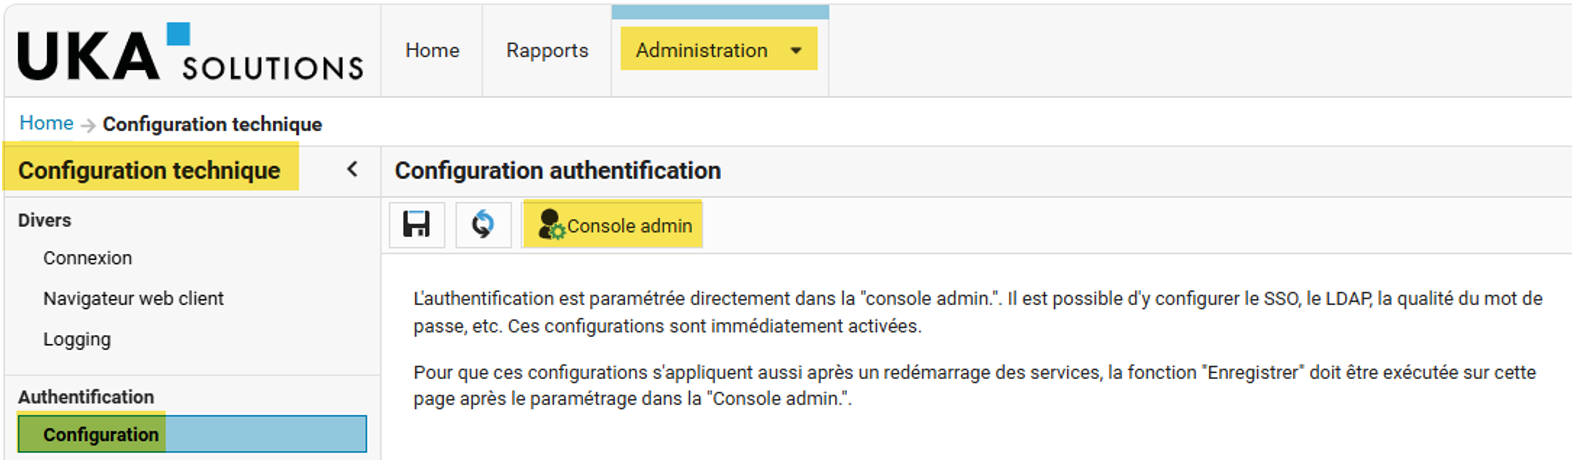
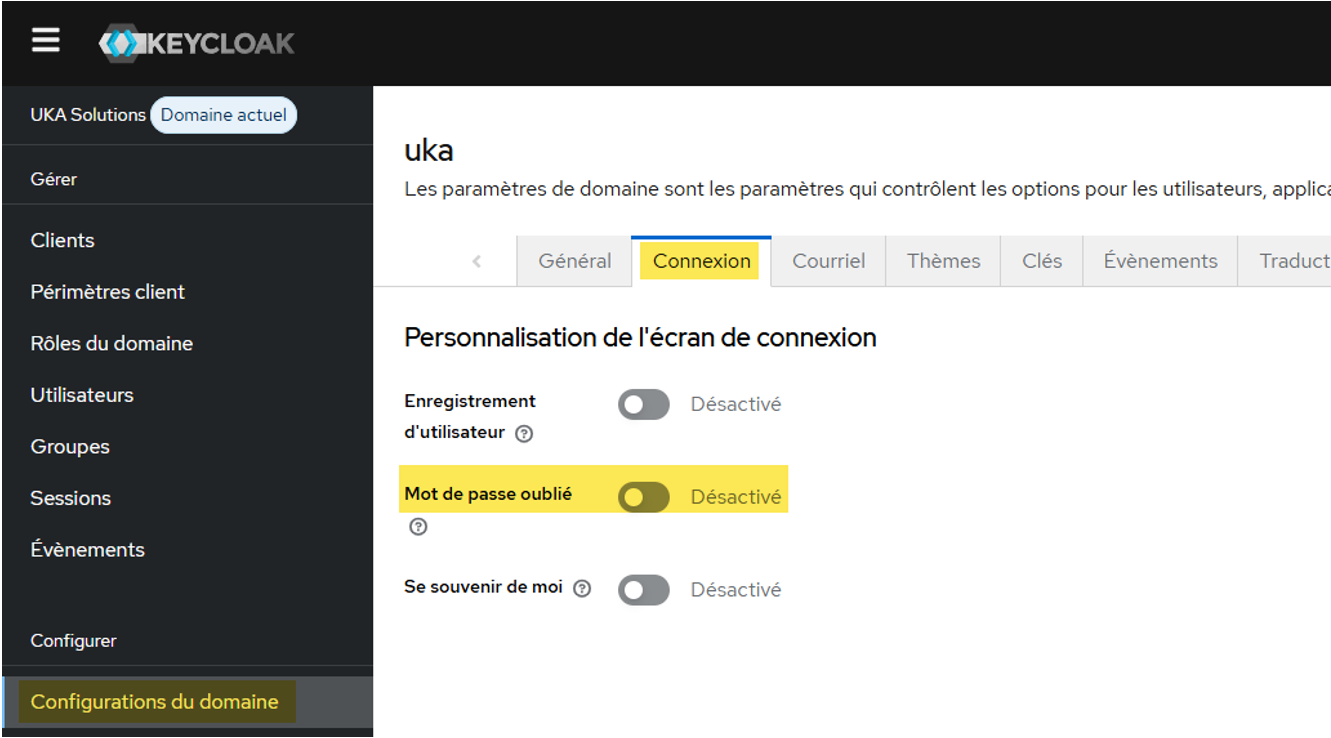
Étape 3: Désactivez la fonction « Mot de passe oublié » dans la console.
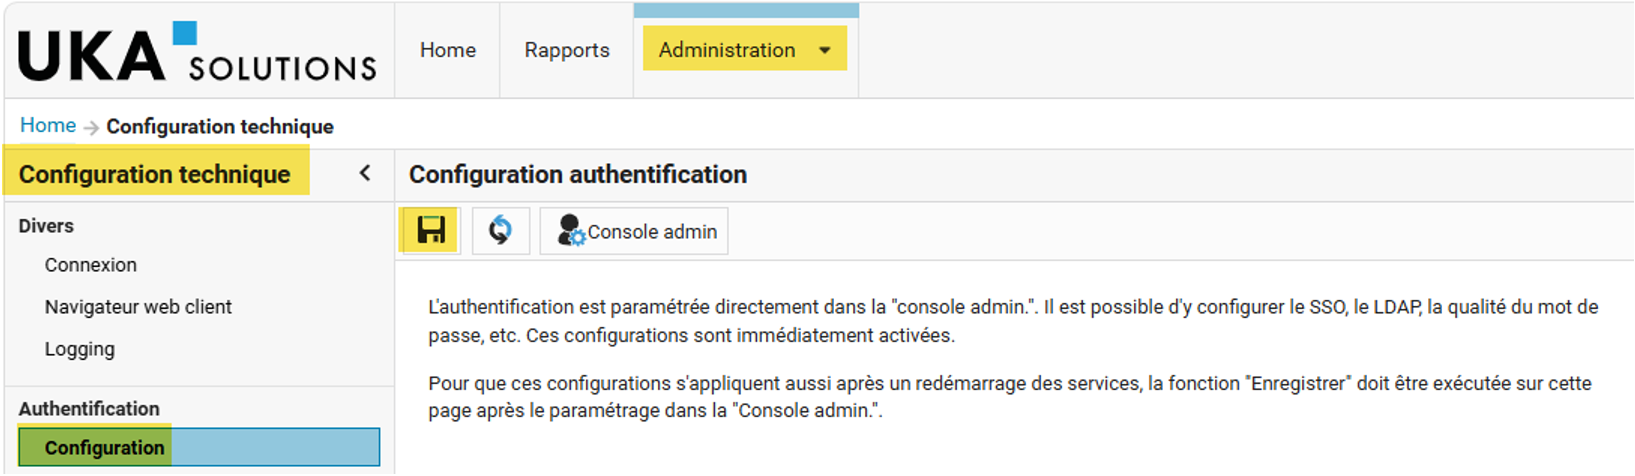
Étape 4: Dans UKA Web, enregistrez la configuration du serveur d’authentification afin qu’elle reste active même après un redémarrage du service.
Étape 5:Il n’est pas nécessaire de redémarrer le service « UKA Solutions Webapp ». La mesure prend effet immédiatement.