Kritische Sicherheitslücke CVE-2026-18963 in UKA Solutions 25.1.0 – 26.1.1
UKA Solutions verwendet die Komponente Keycloak für die Authentisierung. Keycloak ist in der Version 26.0.0 – 26.7.1 von der Schwachstelle «CVE-2026-18963 Unauthenticated account takeover via reset-credentials flow bypass» betroffen. Diese Schwachstelle ermöglicht es einem Angreifer, den Prozess zum Zurücksetzen von Passwörtern zu manipulieren. Kennt er den Benutzernamen oder die E-Mail-Adresse eines Kontos, kann er dessen Passwort zurück-setzen und anschliessend die Kontrolle über das Konto übernehmen.
Betroffen sind die UKA Versionen 25.1.0, 25.2.0, 25.2.1, 26.1.0 und 26.1.1
Als sofortige Gegenmassnahme wird empfohlen, in UKA Solutions die Funktion «Passwort vergessen» zu deaktivieren. Dies erlaubt, dass UKA Solutions weiterhin sicher betrieben werden kann.
Empfohlenes Vorgehen zur Behebung der Schwachstelle
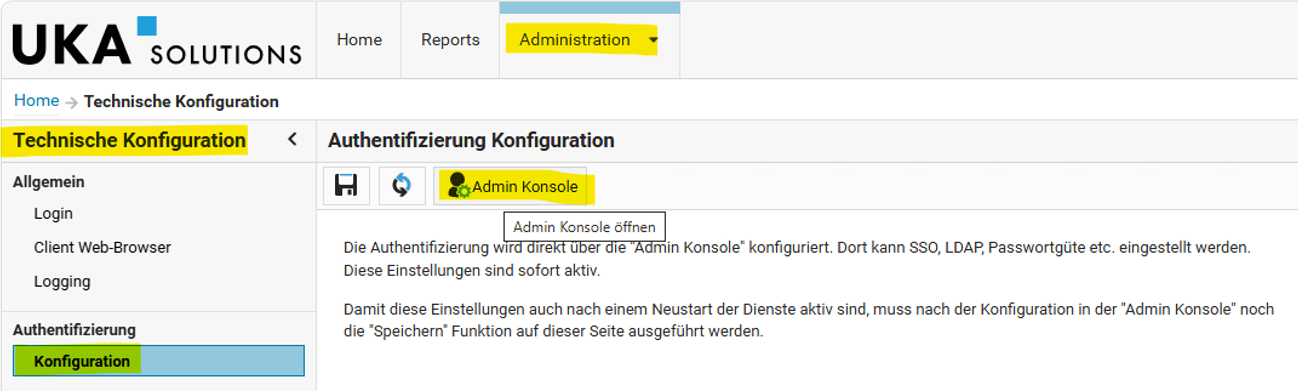
Schritt 1: Anmeldung mit einem Benutzer mit dem Recht «Admin Systemunterhalt» in UKA Web
Schritt 2: Aufrufen der «Admin Konsole»
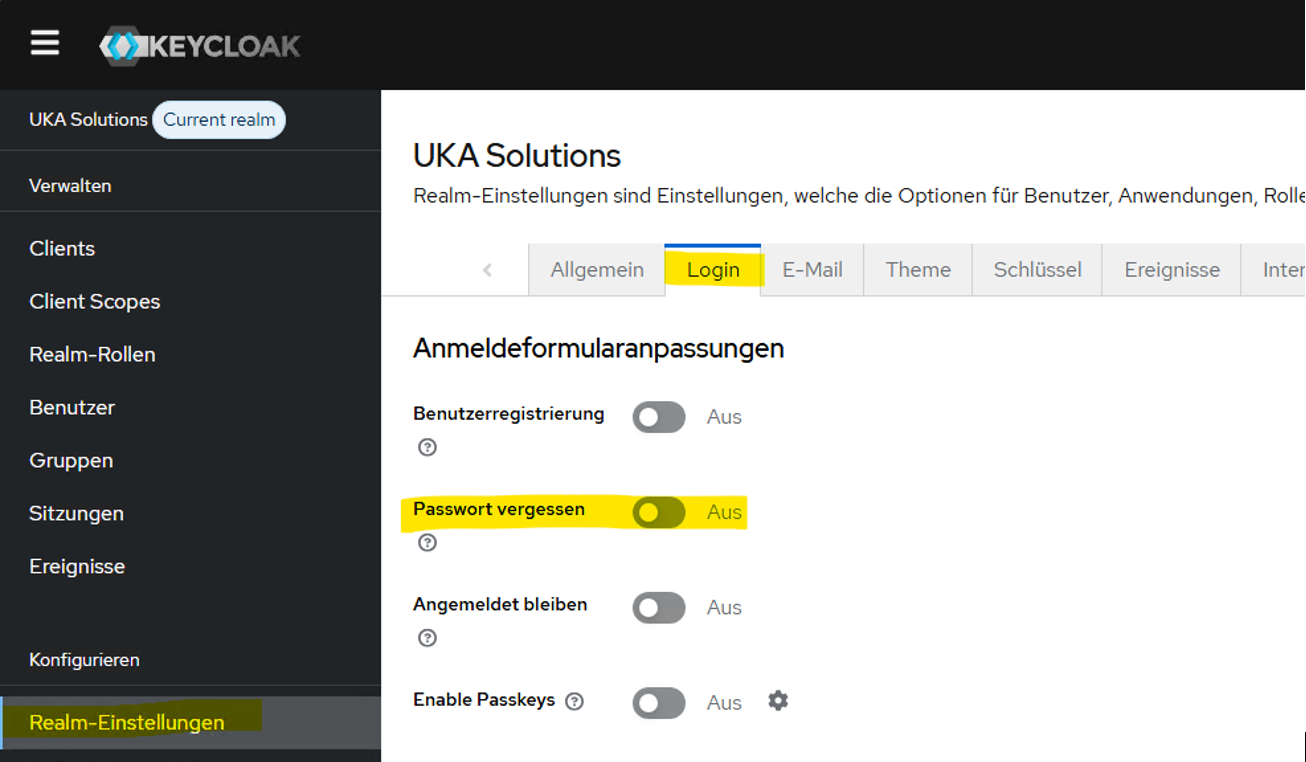
Schritt 3: Deaktivierung der Funktion «Passwort vergessen» in der Admin Konsole
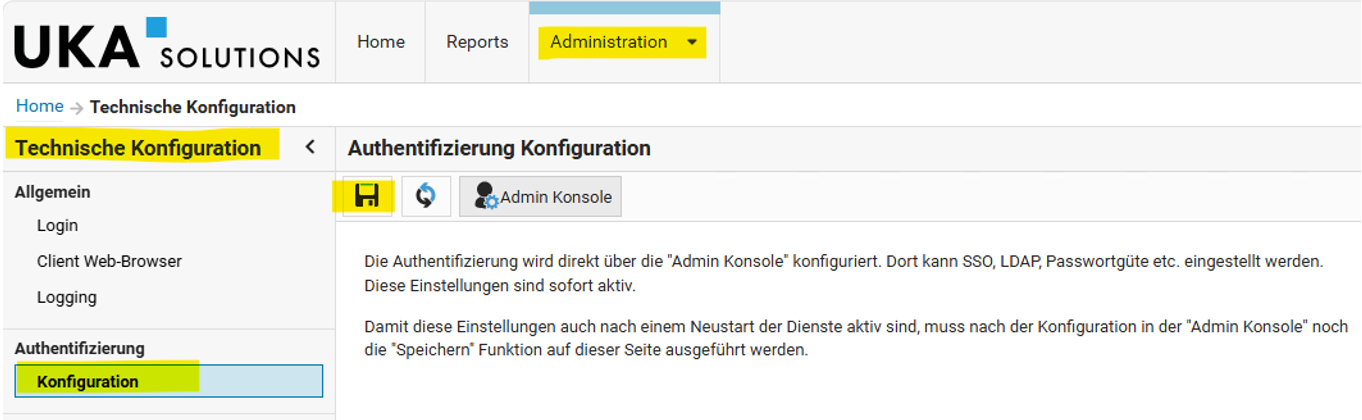
Schritt 4: In UKA Web die Authserver Konfiguration speichern, damit sie auch nach einem Service Neustart gültig ist
Schritt 5: Ein Neustart des Dienstes «UKA Solutions Webapp» ist nicht erforderlich. Die Behebung der Schwachstelle ist sofort aktiv.